Francia atribuye a Irán el ataque contra cientos de supermercados; China desarrolla operaciones de influencia y coerción, y la presión fronteriza en el sur de Europa por Marruecos entra también bajo esa panoplia de amenazas híbridas, que constituyen el desafío de regímenes autocráticos contra sociedades democráticas y libres.
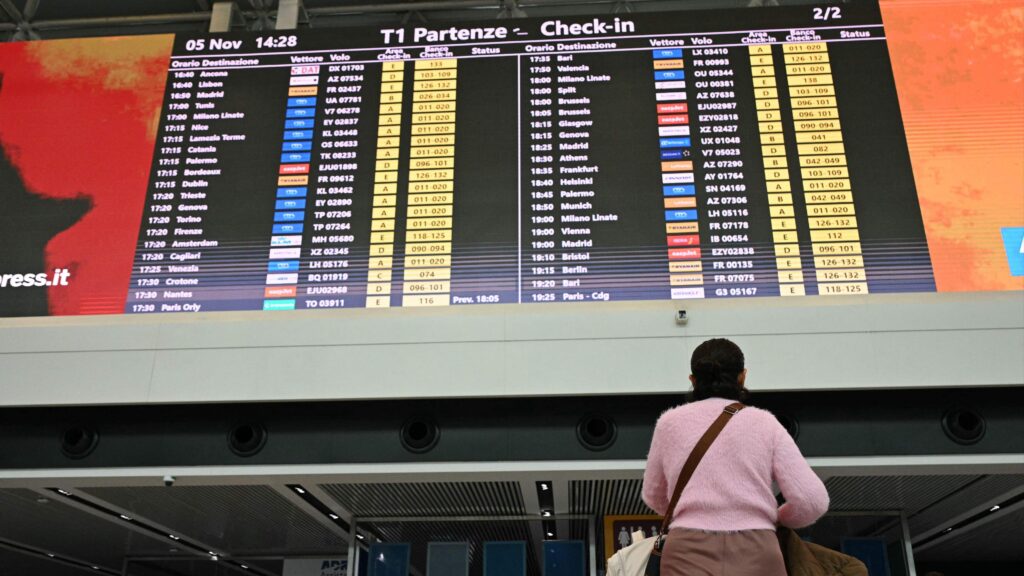
Las últimas amenazas de bomba, todas falsas, contra aviones comerciales, hicieron saltar las alarmas y pusieron en marcha protocolos de emergencia, desvíos de vuelos y evacuación de pasajeros mientras los equipos de seguridad inspeccionaban los aviones. Esta oleada de falsas amenazas alteró el tráfico aéreo europeo. Aunque no apareció ningún explosivo, cada mensaje activó un dispositivo de seguridad, movilizó recursos y sembró incertidumbre entre miles de viajeros. La operación consiguió producir efectos reales sin colocar una sola bomba. Y lo mismo ha ocurrido esta semana con amenazas en más de 6.000 colegios italianos.
Estas falsas amenazas no son la única señal de alarma en los cielos europeos. Las interferencias en los sistemas de navegación por satélite, las señales falsas de GPS y las incursiones de drones han obligado a revisar procedimientos y reforzar la vigilancia. En tierra se suceden los incendios, los sabotajes, los ataques informáticos y las operaciones de desinformación. En el mar, el objetivo son los cables submarinos. Y, cada vez más, aparecen personas reclutadas a través de internet para realizar tareas que pueden ir desde pegar adhesivos o recopilar información hasta provocar un incendio o participar en un ciberataque.
No todos estos episodios tienen el mismo origen ni pueden atribuirse automáticamente a un mismo actor. Pero comparten un escenario común: una Europa sometida a una presión creciente en esa zona gris entre la paz y la guerra. A veces el objetivo es destruir; otras, basta con interrumpir un servicio, obligar a desplegar recursos, poner a prueba una respuesta o convencer a la población de que nada está a salvo y de que sus gobiernos son ineficaces.
Por tierra, mar, aire y el ciberespacio
Desde los sabotajes atribuidos a Rusia en Europa central y oriental y la captación de colaboradores, el mapa de esta guerra en la sombra es más amplio que una confrontación entre Moscú y Occidente. También incluye campañas de influencia vinculadas a China y formas de presión geopolítica y fronteriza ejercidas por otros Estados, como es el caso de Marruecos en Ceuta. Además de provocar miedo y caos entre los pasajeros, las amenazas permiten observar cómo reaccionan los aeropuertos, cuánto tardan en activarse los protocolos y qué recursos movilizan las autoridades. Son un intento de agresión híbrida y guerra psicológica.
Pero una amenaza de bomba no es lo mismo que una interferencia en los sistemas de navegación ni que una incursión de drones. Son fenómenos distintos, con mecanismos y niveles de riesgo diferentes. Que se produzcan en el mismo contexto de tensión no demuestra que respondan a una única operación ni que tengan necesariamente el mismo responsable. Desde la invasión rusa de Ucrania, en febrero de 2022, la Agencia Europea de Seguridad Aérea (EASA) ha venido detectado un aumento significativo de interferencias en los sistemas de navegación. Los episodios se concentran especialmente en zonas próximas a conflictos y áreas estratégicas: el Báltico, el mar Negro, el Mediterráneo, Oriente Próximo y el Ártico. Sus consecuencias pueden incluir errores de posición, alteraciones en los sistemas de navegación y alertas anómalas, lo que obliga a las tripulaciones y a los controladores a aplicar procedimientos alternativos.
En este terreno sí existe una atribución internacional formal. En octubre de 2025, la Asamblea de la Organización de Aviación Civil Internacional condenó a Rusia por interferencias perjudiciales en los sistemas que afectan a operaciones aéreas en Europa, a partir de pruebas presentadas por Estonia, Finlandia, Letonia, Lituania, Polonia y Suecia. Esta condena no permite, sin embargo, atribuir a Rusia cualquier incidencia de GPS que se produzca en Europa. La prudencia en la atribución es esencial: en la guerra híbrida, la confusión puede ser parte del objetivo.
 rne audio
A las interferencias se suman las incursiones con drones de forma recurrente. Sus vuelos no autorizados o avistamientos cerca de aeropuertos, instalaciones militares e infraestructuras críticas pueden obligar a cerrar temporalmente espacios aéreos, interrumpir operaciones y poner a prueba los sistemas de vigilancia. Un dron comercial puede ser barato y relativamente sencillo de adquirir, pero su uso para observar, provocar una alarma o interferir en una actividad estratégica puede generar consecuencias desproporcionadas.
La guerra en la sombra también se desarrolla bajo el agua. Los cables submarinos de telecomunicaciones y energía son esenciales para el funcionamiento de las economías europeas. Transportan comunicaciones, datos y electricidad entre países. Su importancia estratégica contrasta con su vulnerabilidad física. En el mar Báltico se han producido incidentes en los que buques han dañado cables y otras infraestructuras submarinas. En algunos casos, el arrastre de anclas y las rutas de los barcos han despertado sospechas.
La preocupación se extiende a la protección de las infraestructuras energéticas, los puertos, las redes de comunicaciones y los sistemas que permiten el funcionamiento cotidiano de los países. El problema es que estas infraestructuras son extensas, difíciles de vigilar y, en muchos casos, de propiedad privada. Su protección requiere cooperación entre gobiernos, empresas, fuerzas armadas y organismos de seguridad. También exige capacidad para detectar anomalías y compartir información con rapidez.
Las amenazas híbridas no son nuevas. Combinan instrumentos conocidos -espionaje, sabotaje, propaganda, presión económica o instrumentalización de conflictos sociales- con tecnologías y formas de actuación que multiplican su alcance.
La novedad está en la combinación, en la velocidad y en la dificultad para identificar a quienes están detrás. La guerra híbrida se desarrolla en un contexto de conflicto armado, mientras que las amenazas híbridas pueden operar también en tiempos de paz, en esa zona gris en la que no existe una declaración de guerra, pero sí una confrontación sostenida. Desinformación, ciberataques, presión económica, sabotajes o acciones clandestinas pueden formar parte de esa estrategia.
El propósito no tiene por qué ser la destrucción física. Puede consistir en debilitar la confianza en los gobiernos, alimentar la polarización, crear dudas sobre las instituciones o provocar una sensación de vulnerabilidad permanente. La acción puede ser pequeña, pero su repercusión, amplificada por las redes sociales y los medios de comunicación, puede alcanzar a millones de personas. No se trata de destruir al enemigo, sino de dividirlo. La batalla se libra también en las percepciones: qué creemos, de quién nos fiamos y hasta qué punto pensamos que nuestras instituciones pueden protegernos.
Los agentes desechables: reclutados por internet, pagados por tarea
La invasión rusa de Ucrania intensificó este escenario. La expulsión de decenas de diplomáticos rusos de países occidentales, muchos de ellos sospechosos de realizar actividades de inteligencia, redujo parte de la presencia operativa tradicional de Moscú en Europa. Al mismo tiempo, aumentó el recurso a intermediarios, delincuentes, simpatizantes y personas reclutadas en internet, los llamados agentes desechables. No siempre es necesario enviar a un agente profesional para ejecutar una operación. A veces basta con encontrar a alguien dispuesto a realizar una tarea a cambio de dinero, por afinidad ideológica o por una mezcla de ambas cosas.
Estos actúan en nombre de otro actor y permiten ocultar quién está detrás. No es una práctica exclusiva de Rusia, pero las investigaciones europeas han documentado su uso en operaciones atribuidas a los servicios rusos. Los reclutados pueden ser delincuentes, personas vulnerables económicamente, simpatizantes políticos o individuos que buscan una oportunidad para ganar dinero. La distancia entre quien encarga el trabajo y quien lo ejecuta dificulta la atribución y permite a los responsables negar cualquier relación.
En septiembre de 2026, la Red de Periodismo de Investigación de la UER puso rostro y nombres a una trama latina de sabotajes rusos por agentes desechables. La investigación reconstruyó una red de reclutamiento y sabotaje que operó en Lituania, Polonia, República Checa y Rumanía. Estaba formada por jóvenes, muchos de ellos latinoamericanos, que habían sido captados a través de redes sociales, plataformas de búsqueda de empleo y foros de voluntariado. Acabaron recibiendo encargos de vigilancia, reconocimiento o sabotaje.
La investigación identificó a Oemis Romagoza Durruthy, de origen cubano y ciudadano ruso, como una figura central de la red. También al cubano-ruso Alexeis Pecora. Los dos viven en Rusia. Según la Fiscalía lituana, la trama estaba conectada con la inteligencia militar rusa, el GRU. El caso muestra una transformación de los métodos de sabotaje: operaciones que antes habrían requerido personal entrenado pueden encargarse ahora a personas sin experiencia, reclutadas a distancia y pagadas por una tarea concreta. Son agentes desechables porque quienes los utilizan no necesitan proteger una estructura profesional ni exponer a sus propios operativos.
Una investigación que revela cómo Rusia capta agentes en Latinoamérica para cometer sabotajes y otros delitos relacionados con el terrorismo en Europa Occidental
 rtve play
Los hacktivistas
NoName057(16) es uno de los grupos de hacktivismo prorruso más conocidos en Europa. Su especialidad son los ataques de denegación de servicio distribuido (DDoS), que saturan páginas web y servidores hasta impedir que funcionen con normalidad. Sus objetivos han incluido administraciones públicas, empresas y organismos de países que apoyan a Ucrania o forman parte de la OTAN. En julio de 2025, una operación internacional coordinada por Europol y Eurojust y liderada por España golpeó la infraestructura del grupo. La operación Eastwood permitió desconectar más de un centenar de servidores, realizar registros y emitir órdenes internacionales de detención. Fue un golpe importante, pero no supuso su desaparición. El grupo representa una amenaza no solo por los ataques informáticos, sino por el impacto que provocan en empresas, clientes y ciudadanos. Los participantes pueden creer que realizan una acción militante, sin conocer necesariamente quién fija los objetivos o cómo se utilizan los resultados. En el ciberespacio, las fronteras y las distancias dejan de ser un obstáculo.
En sus canales de Telegram, las amenazas suelen presentarse como conquistas. Se publican capturas de pantalla, planos, fotografías de instalaciones y supuestas pruebas de acceso a redes de organismos públicos, empresas de energía o sistemas de abastecimiento de agua. Los administradores celebran esos materiales como trofeos y anuncian nuevos objetivos: plantas de tratamiento, depósitos, redes eléctricas o servicios municipales. La imagen que proyectan es la de una capacidad casi ilimitada para penetrar en el corazón de las infraestructuras europeas. Pero una captura de pantalla no demuestra que se haya tomado el control de una instalación. Un plano puede proceder de fuentes abiertas; una fotografía no acredita una intrusión; y el acceso a una página web no equivale a controlar los sistemas industriales que regulan una presa, una planta de agua o una red eléctrica.
 rne audio
El daño puede ser limitado y temporal, aunque la campaña se presente en Telegram como una gran victoria. Eso no significa que el riesgo sea ficticio. En abril de 2025, una intrusión en el sistema de control de una presa en Noruega permitió abrir una válvula y mantenerla funcionando durante horas, según las informaciones publicadas sobre el incidente. En Estados Unidos, las autoridades también han alertado de accesos no autorizados a sistemas de agua y aguas residuales. Son episodios que muestran que una vulnerabilidad digital puede alcanzar el mundo físico, aunque no todos los grupos que anuncian ataques tengan esa capacidad.
Tampoco la afinidad ideológica con Rusia demuestra por sí sola que el Kremlin dirija cada acción. La propaganda cumple, además, una función propia. Exhibir planos o anunciar que una instalación puede ser saboteada amplifica la sensación de vulnerabilidad, obliga a revisar sistemas y presiona a las autoridades, incluso cuando no se ha producido una alteración física. El éxito propagandístico puede ser mayor que el daño técnico. La cuestión decisiva es detectar cuándo esa exhibición deja de ser una escenificación y se convierte en una intrusión capaz de modificar procesos reales.
La presión desde otros frentes
Numerosas operaciones de sabotaje, incendios, reclutamiento y ciberataques han sido vinculadas a redes que actúan en beneficio de Rusia. Pero sería un error convertir esa constatación en una explicación única. La zona gris es un espacio de competencia entre Estados con capacidades, intereses y métodos diferentes. No todos recurren al sabotaje físico; no todos buscan el mismo efecto; y no todas las operaciones tienen el mismo grado de atribución. Francia ha aportado en noviembre de 2026 uno de los ejemplos más contundentes de esa diversificación.
En la noche del 11 al 12 de octubre, los sistemas de control de refrigeración de alrededor de 700 establecimientos de la gran distribución francesa fueron comprometidos. Los atacantes modificaron los parámetros de descongelación y elevaron las temperaturas de los equipos. Se perdieron grandes cantidades de alimentos. El 9 de noviembre, el gobierno francés atribuyó oficialmente la operación a la unidad cibernética Shahid Kaveh, vinculada al centro electrónico y cibernético del Cuerpo de Guardianes de la Revolución Islámica de Irán. Su atribución se apoyaba en indicios técnicos, infraestructura utilizada, herramientas, rastros lingüísticos en persa y la amplificación posterior de la operación por un órgano de propaganda relacionado con la unidad.
El ataque tuvo una característica que lo diferencia de muchas campañas hacktivistas: no se limitó a dejar páginas web fuera de servicio ni a publicar una reivindicación en redes. La intrusión alcanzó controladores industriales conectados y produjo consecuencias materiales en instalaciones civiles. El objetivo no era solo interrumpir una comunicación, sino alterar la cadena de frío de la que depende la conservación de alimentos. El episodio muestra cómo una operación cibernética puede convertirse en sabotaje físico sin que los autores tengan que entrar en los establecimientos. La preocupación se extendió cuando, en la noche del 1 al 2 de noviembre, una nueva oleada afectó a más de un centenar de supermercados y comercios alimentarios en al menos nueve países europeos: Bélgica, Luxemburgo, Países Bajos, Irlanda, Suecia, Finlandia, Italia, Portugal y Estonia.
¿Podríamos estar en guerra sin saberlo, sin que a nuestro alrededor haya soldados, ni armas convencionales?
 Ver ahora
En paralelo, fueron atacados los sistemas de monitorización y control de cámaras frigoríficas de tres centros regionales del Establecimiento Francés de la Sangre. El personal recibió alertas y trasladó las reservas a refrigeradores no conectados a los sistemas comprometidos. El Ministerio de Sanidad confirmó que no hubo impacto en el suministro de sangre. Los ataques contra supermercados y bancos de sangre señalan una vulnerabilidad que afecta directamente a la vida cotidiana. La amenaza híbrida deja entonces de ser una abstracción geopolítica: se manifiesta en una cámara frigorífica, en un almacén de alimentos o en un centro que conserva reservas de sangre.
China representa un perfil diferente. Los informes europeos sobre manipulación e interferencia informativa describen campañas destinadas a promover narrativas favorables a Pekín, amplificar mensajes mediante intermediarios, presionar a voces críticas y ejercer intimidación transnacional. Se trata de operaciones de influencia y coerción que buscan condicionar el debate público, proteger intereses estratégicos y reducir el espacio de crítica al gobierno chino. No deben confundirse con los sabotajes físicos atribuidos a Rusia ni con la operación destructiva que Francia ha atribuido a Irán.
En el flanco sur, la relación con Marruecos muestra otra forma de presión. La gestión de las fronteras y de los movimientos migratorios puede convertirse en una herramienta de coerción política cuando se utiliza deliberadamente para trasladar costes y generar una crisis en el país vecino. La experiencia de Ceuta en mayo de 2021, las tensiones recurrentes en torno a Melilla y la disputa sobre el Sáhara Occidental forman parte de un contexto bilateral complejo, en el que se mezclan cooperación policial, comercio, seguridad y desacuerdos territoriales. La entrada masiva de unos 100.000 marroquíes a Ceuta, el pasado 30 de julio, constituye una amenaza híbrida en forma de migración irregular instrumentalizada. Las estrategias híbridas pueden utilizar prácticamente cualquier instrumento como arma, incluidos actores interpuestos, organizaciones criminales, grupos terroristas o empresas de seguridad. En el caso de Marruecos, el análisis se refiere a mecanismos distintos de los atribuidos a Rusia: presión diplomática, coerción económica y utilización de los flujos migratorios para influir en decisiones españolas, entre ellas la posición sobre el Sáhara Occidental, y generar dificultades en Ceuta y Melilla.
El concepto de amenaza híbrida no debe convertirse en una etiqueta que lo explique todo. Una campaña de influencia china, un sabotaje informático iraní, una red rusa de reclutamiento y una crisis fronteriza con Marruecos no son intercambiables. Exigen respuestas ajustadas a cada caso. El mapa europeo no es el de una sola guerra secreta dirigida desde una única capital, sino el de una competencia entre actores que explotan vulnerabilidades diferentes. La amenaza híbrida plantea un desafío porque atraviesa todas las líneas tradicionales de seguridad. Las fuerzas armadas se preparan para responder a agresiones militares, las policías investigan delitos, los servicios de inteligencia buscan anticipar operaciones y las autoridades civiles protegen infraestructuras y gestionan emergencias. Pero una misma campaña puede empezar con un correo falso, continuar con un ataque informático, apoyarse en una red de intermediarios y terminar en un incendio o en una crisis fronteriza.
El caso de los agentes desechables muestra que el reclutamiento puede comenzar con una oferta en Telegram. Los ataques contra supermercados franceses muestran que una intrusión informática puede alterar equipos industriales y provocar daños físicos. Los hacktivistas que exhiben planos de plantas de agua recuerdan que la propaganda puede anticipar o acompañar intentos de acceso real. Y las tensiones en las fronteras revelan que la presión no siempre adopta la forma de un ataque digital o un sabotaje. La guerra híbrida no necesita una declaración para instalarse. Se alimenta de las vulnerabilidades de las sociedades abiertas. Su campo de batalla es la confianza: en los aviones, en los alimentos, en el agua, en las instituciones y en la capacidad de las democracias para proteger a sus ciudadanos.